php2shell : l'histoire complète des deux failles RCE du cœur de PHP
php2shell (CVE-2026-109618 et 109619) : deux RCE du cœur de PHP, corrigées le 21 octobre 2026, exploitées (KEV CISA). Versions corrigées, test sans risque.
L'essentiel, mis à jour en continu
Dernière mise à jour : 9 novembre 2026. Nous suivons cette affaire depuis la fuite du 20 octobre. Voici l'état à jour, le plus récent en haut. Le récit complet et l'analyse technique suivent.
- 9 novembre : des exploits qui marchent, observés contre des leurres. Toujours pas de nouvelle version de PHP.
- GreyNoise a vu un de ses capteurs volontairement vulnérables se faire exploiter pour la première fois le 28 octobre à 5 h 14 UTC : Apache y lance un shell, qui lance un
curlvers l'adresse de l'attaquant. Au matin du 9 novembre, son tableau de suivi compte 1 215 exploitations réussies, venues de cinq adresses seulement, sur 683 adresses attaquantes et un peu plus de 255 000 sessions. Le 29 octobre, l'une d'elles est allée plus loin : shell inversé, script déposé dans/tmp, puis inventaire de la machine (comptes, Docker, clés SSH, tâches cron). - GreyNoise n'était pas le premier. BleepingComputer rapportait dès le 26 octobre le relevé d'Adel Karimi, chez Perplexity : une exécution de code complète sur un pot de miel, avec une fuite mémoire de 800 Kio renvoyée dans un cookie avant la charge finale. Le profil était « volontairement favorable », Apache en mod_php, un seul worker, PHP 8.4.26. Ces deux observations précèdent notre point du 5 novembre, où nous écrivions encore que les exploits publics ne marchaient pas : il fallait le nuancer.
- Ce que ça change, et ce que ça ne change pas. Ce sont des leurres, montés pour être vulnérables dans la configuration la plus exposée ; aucune compromission de masse de serveurs de production n'est confirmée, Intel 471 le notait encore le 30 octobre. Mais des exploits fonctionnels circulent, entre peu de mains. Intel 471 relève qu'un courtier d'accès initial lié à des groupes de rançongiciel affirme en détenir un et recrute, pendant que d'autres acteurs disent constituer des listes de cibles. Ce sont des revendications de forum, pas des faits établis.
- Côté PHP, rien de neuf : au 9 novembre, les 8.5.13 et 8.4.28 n'existent toujours qu'en versions candidates, et PHP 8.6.0 est annoncée pour le 19 novembre. La CVE-2026-115560 reste donc sans correctif publié. Gardez
session.upload_progress.enabled=0. - Les équipements avancent plus vite que nous le craignions pour Palo Alto, qui a fini de publier ses correctifs le 29 octobre pour toutes les branches maintenues de PAN-OS, de 10.2 à 12.2. Pour le reste, la liste du NCSC néerlandais suivait 948 produits au 6 novembre : 187 corrigés, 215 encore vulnérables, 91 en cours d'analyse, et 240 dont l'exposition dépend du PHP sur lequel on les installe.
- Le parc se sépare en deux. Bitsight a rescanné 9,5 millions d'hôtes vulnérables une semaine après le correctif : 68,6 % de ceux qui tournent sur une branche maintenue étaient corrigés, contre 6,4 % sur les branches en fin de vie. Tout confondu, la courbe plafonne vers 38 %.
- GreyNoise a vu un de ses capteurs volontairement vulnérables se faire exploiter pour la première fois le 28 octobre à 5 h 14 UTC : Apache y lance un shell, qui lance un
- 5 novembre : la première intrusion confirmée ne vise pas un site web, mais des pare-feu.
- Dream Research a décrit le 26 octobre (mise à jour le 29) une campagne qui a obtenu les droits root sur 25 pare-feu Palo Alto Networks et serveurs d'administration PAN-OS, aux États-Unis, au Japon, à Taïwan et en Corée du Sud, dont trois serveurs d'un environnement lié à l'administration américaine. L'attaquant entrait par php2shell sur l'interface d'administration du pare-feu, qui embarque PHP 8.0, en passant par le suivi de progression des uploads, puis devenait root grâce à une faille du noyau Linux, Fragnesia (CVE-2026-46300). Unit 42, l'équipe de recherche de Palo Alto, dit avoir vérifié l'outillage de façon indépendante et confirmé les résultats. L'avis de l'éditeur signale une exploitation active contre les interfaces d'administration exposées à Internet, et le CERT-FR l'a relayé le 28 octobre (CERTFR-2026-AVI-1402). Aucun acteur n'est nommé : Dream parle d'une campagne qui « semble » chinoise et assistée par IA, sans l'attribuer. Ce rapport était public lors de notre point du 28 octobre et nous l'avions manqué.
- C'est le glissement que l'ANSSI annonçait le 28 octobre, dans une prise de parole relayée par l'AFP : « Il ne faut pas pour autant considérer que le problème est définitivement résolu ». Les sites ont été corrigés ; le risque se déplace vers les routeurs, pare-feu, NAS et caméras qui embarquent PHP pour leur console, et qui ne se mettent à jour qu'avec le micrologiciel du constructeur. L'agence compte en France plus de 660 000 adresses IP qui servent du PHP.
- Sur les serveurs web, rien n'a basculé : toujours aucune compromission de masse confirmée. Intel 471 a testé un exploit public sur une configuration de production (ASLR actif, erreurs masquées) et n'a obtenu l'exécution de code qu'une fois sur environ deux douzaines d'essais. Unit 42 a d'ailleurs retiré le 25 octobre un rapprochement entre l'intrusion d'une agence gouvernementale européenne et php2shell, faute de pouvoir le confirmer : c'est la deuxième rétractation, après celle de Sophos.
- Un troisième vecteur reste à fermer, CVE-2026-115560. Dans un avis du 23 octobre, PHP le juge improbable (il faut qu'une application change de format de sérialisation des sessions en cours d'exécution, suivi de progression actif), mais recommande de poser
session.upload_progress.enabled=0jusqu'à la prochaine version. Si vous l'aviez fait dès le 21, ne touchez à rien. Les candidates 8.5.13 RC1 et 8.4.28 RC1 sont sorties les 3 et 4 novembre, avec le correctif de la régression du ramasse-miettes ; les versions finales ne sont pas encore publiées. - La traîne reste longue. Selon Censys, plus de 11 millions de services étaient passés en version corrigée au 29 octobre, mais plus de 30 millions annonçaient encore une version touchée, aux trois quarts en 8.1 ou plus ancien. Next a compté au moins 250 000 domaines en
.fraffichant une version vulnérable.
- 28 octobre : la CISA reconnaît l'exploitation active, des preuves de concept publiques circulent.
- La CISA a inscrit les deux CVE à son catalogue des vulnérabilités activement exploitées (KEV) le 26 octobre, avec une échéance de correction fixée à trois jours, et mis à jour son alerte PHP. C'est un vrai changement de statut : jusque-là, nous notions leur absence du catalogue. Au titre de la directive BOD 26-04, les agences fédérales américaines doivent désormais non seulement corriger, mais vérifier qu'aucun attaquant n'a compromis leurs systèmes avant la pose du correctif.
- Rapid7 décrit plusieurs preuves de concept publiques désormais disponibles, et Amazon Threat Intelligence dit avoir observé une tentative d'exploitation dès le 17 octobre, quatre jours avant la divulgation.
- À nuancer tout de même : l'inscription au KEV traduit l'évaluation de la CISA, pas un rapport public d'intrusion réussie, qui manque toujours dans les sources que nous suivons, et les exploits publics restent peu fiables sur une installation par défaut. Mais le signal officiel a changé de sens, et la fenêtre pour corriger tranquillement s'est refermée.
- 25 octobre : un exploit privé contourne l'ASLR, des opérateurs de botnet entrent dans la danse.
- VulnCheck annonce un exploit qui atteint l'exécution de code sur x86-64 avec l'ASLR actif et l'affichage des erreurs PHP coupé, c'est-à-dire la configuration de production recommandée, en s'appuyant sur la fuite mémoire. Il n'est pas public : réservé à ses clients Initial Access Intelligence. L'éditeur dit ne connaître « aucun autre exploit public ou commercial atteignant la RCE sur plusieurs versions de PHP », tout en s'attendant à ce que cela change.
- Des opérateurs de type Mirai ont rejoint les tentatives : Sophos a vu des charges chercher à déployer « Potassium », une variante Mirai présumée, interceptée avant d'atteindre sa cible ; Hunt.io et Arctic Wolf relient ce trafic à un botnet actif depuis le printemps, sans compromission confirmée.
- Le fond ne bouge pas : aucune intrusion réussie confirmée publiquement, les exploits publics restent inopérants sur une installation par défaut, et les deux CVE sont toujours absentes du catalogue CISA dans les relevés disponibles. Mais l'écart que nous pointions se resserre : la primitive la plus accessible, la fuite mémoire, est désormais armée, fût-ce en privé.
- 24 octobre : rien n'a basculé, trois jours après le correctif.
- 8.5.12 reste la dernière version ; les 8.5.13 et 8.4.28 qui corrigeront la régression du ramasse-miettes ne sont pas encore publiées (nous les guettons sur php.net).
- Aucune des deux CVE n'est entrée au catalogue des vulnérabilités activement exploitées de la CISA.
- Dans les sources que nous suivons, toujours aucune intrusion réussie confirmée publiquement, malgré des tentatives massives.
- La conduite à tenir ne bouge pas : appliquer 8.5.12 (ou l'équivalent de votre branche), puis la 8.5.13 pour la régression.
- Toujours pas de nouvelle version de PHP, mais le correctif a cassé quelque chose.
- Au 23 octobre, la dernière version reste 8.5.12 (et 8.4.27, 8.3.36, 8.2.35).
- Le correctif a introduit une régression confirmée : sur 8.4.27 et 8.5.12, le ramasse-miettes peut libérer deux fois la table de propriétés d'un objet
SimpleXMLElementet corrompre le tas. - Résultat : des applications parfaitement légitimes plantent. Un
json_encodesuivi d'unjson_decodesur un objet XML suffit. - Bug ouvert le 21 octobre, corrigé au dépôt le 22, à paraître dans les prochaines 8.5.13 et 8.4.28.
- Ce n'est pas une faille de sécurité. Si votre parc plante après la mise à jour, c'est probablement ça, pas une attaque.
- Des millions de tentatives, aucune compromission confirmée.
- Cloudflare est passé de quelques milliers de tentatives avant l'annonce à « des millions » le 22 octobre.
- Wordfence a bloqué plus de 74 000 requêtes sur son parc WordPress.
- Au 23 octobre, aucune intrusion réussie confirmée publiquement. Sophos a même retiré son signalement d'une compromission chez un client après vérification.
- Les codes d'exploitation publics plantent sur une installation PHP par défaut.
- La faille n'était toujours pas au catalogue des vulnérabilités activement exploitées de la CISA (re-vérifié le 24 octobre).
- En France, des sites publics encore en maintenance.
- Au matin du 23 octobre, le site des impôts, plusieurs préfectures et celui de la CAF affichaient toujours une page de maintenance.
- Météo-France et l'accueil d'Ameli étaient revenus en ligne dès la veille au soir.
- Orange a suspendu par précaution des sites et applications de plusieurs de ses filiales.
- Le CERT-FR a mis à jour son alerte CERTFR-2026-ALE-014 le 22 octobre pour signaler l'existence de preuves de concept.
- Un signalement à surveiller, mais sans preuve de RCE.
- Un chercheur a publié une capture d'un plantage mémoire obtenu sur la version corrigée 8.5.12.
- À ce stade, rien ne relie ce plantage aux deux failles corrigées.
- Le NCSC néerlandais écrit n'avoir « aucune indication que les correctifs disponibles corrigent insuffisamment les vulnérabilités ». Nous détaillons ce point plus bas.
- Le socle, confirmé depuis le 21 octobre.
- Deux exécutions de code à distance dans le cœur de PHP : CVE-2026-109618 et CVE-2026-109619, notées 9,2 en CVSS v4.0.
- Corrigées le 21 octobre par 8.5.12, 8.4.27, 8.3.36 et 8.2.35, avec des rétroportages source pour 7.4, 8.0 et 8.1.
- La mise à jour reste la seule protection complète.
Première partie : l'histoire d'une faille
Le 20 octobre 2026 en fin d'après-midi, un message anonyme apparaît sur Hacker News. Titre : « Tell HN: 2x PHP RCE CVEs with CVSS 10.0 Incoming ». Deux exécutions de code à distance dans PHP, deux numéros de CVE réservés, une note maximale, une date. Pour toute source, l'auteur écrit noir sur blanc qu'il n'a « aucune preuve au-delà de "source : crois-moi sur parole" ».
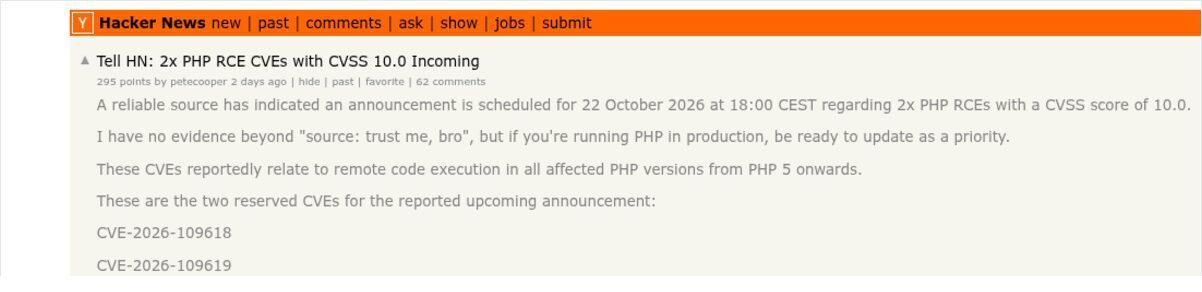
En quelques heures, ce message « crois-moi sur parole » allait faire couper les sites des préfectures françaises, mettre hors ligne une partie du Parlement néerlandais et de l'administration britannique, et déclencher la publication en catastrophe d'un correctif attendu deux jours plus tard. Parce que la rumeur était vraie. Et parce que PHP fait tourner, selon W3Techs, un peu plus de deux sites web sur trois dont le langage serveur est connu.
Voici comment on en est arrivé là.
2004 à 2024 : la graine, plantée deux fois
L'histoire ne commence pas en 2026. Elle commence en 2004, quand Stefan Esser, alors figure de la sécurité PHP, publie son advisory 11/2004 : « PHP memory_limit remote vulnerability ». L'idée est déjà là, intacte : forcer l'interpréteur à dépasser sa limite de mémoire pendant le traitement de la requête, avant même que le script ne démarre, pour le laisser dans un état incohérent qu'un attaquant contrôle. La faille était jugée assez grave pour qu'Esser refuse de publier son exploit.
Le même motif refait surface en 2019, dans le rapport de bug php-src numéro 78876 : de longues variables dans un formulaire multipart/form-data provoquent un manque de mémoire, et des fichiers temporaires ne sont pas nettoyés. On corrige le symptôme en 2020, pas la cause profonde.
Puis vient 2024. PHP passe son premier audit de sécurité externe, financé par la Sovereign Tech Agency, organisé par l'OSTIF et mené par le cabinet français Quarkslab. En corrigeant l'un des points de cet audit, un développeur du cœur entrevoit la corruption liée au manque de mémoire. Plusieurs pistes de correctif sont envisagées, chacune avec un coût de compatibilité, et faute de chemin démontré vers une exécution de code, le sujet est repoussé. Encore et encore. La PHP Foundation l'écrira elle-même, un an et demi plus tard, sans se cacher derrière le petit doigt : « Nous ne prétendrons pas le contraire : le délai a été un échec structurel. »
Été 2026 : trois équipes, des IA, et la même faille
Le 30 juillet 2026, Ryan Austin, chercheur chez Calif et connu sous le pseudonyme @lcfr_hax, rejoint « Patch the Planet », une initiative d'OpenAI qui invite des équipes de sécurité à auditer des logiciels libres critiques avec l'aide de ses modèles. PHP est une cible évidente. Le 1er août, il trouve le premier bug. Le 5, il publie sur X l'empreinte cryptographique de sa découverte, une façon de dater sa trouvaille sans la révéler. Le 11 août, il la signale à l'équipe de sécurité de PHP.
Coïncidence qui n'en est pas vraiment une, OpenAI signale la même cause première le même jour, les deux par le même programme. Deux semaines plus tard, le 24 août, c'est au tour de Wiz, dont l'équipe (Sagi Tzadik, Shir Tamari, Nir Ohfeld, Tomer Schwartz) rapporte d'autres vecteurs d'attaque. Wiz résume l'époque en une phrase qui donne le vertige : un seul chercheur, assisté de modèles d'IA de pointe, a bouclé en une semaine ce qui aurait pris des mois à une équipe de classe mondiale.
Ce que les modèles ont vraiment apporté, selon Ryan Austin, ce n'est pas de « trouver tous les bugs » sur un simple prompt. C'est d'avoir généralisé un schéma en une règle réutilisable : publier ou détruire un état, faire un travail qui peut échouer, puis seulement initialiser, valider ou restaurer. Quand l'échec survient au milieu, le dernier geste saute, et la requête suivante fait confiance à un état faux. Encore fallait-il connaître l'histoire des failles de PHP, Esser et le bug de 2019 compris, pour guider la machine vers le bon endroit.
L'équipe de sécurité de PHP, qui décide par consensus, met des semaines à choisir entre les correctifs candidats. La publication coordonnée est fixée au jeudi 22 octobre, 14 h UTC. Les distributions Linux et les grands fournisseurs sont prévenus à l'avance. Cloudflare développe discrètement ses règles de blocage depuis le début du mois. Tout est sous contrôle. Jusqu'au lundi soir.
20 octobre : la fuite
Le message de Hacker News tombe à 15 h 20 UTC. Il est vite retiré de la page d'accueil, mais les captures circulent déjà. Dans le fil, un contributeur connu de PHP lâche : « Ça a fuité. »
À 18 h 26 UTC, watchTowr, société de sécurité réputée pour son franc-parler, confirme publiquement ce que tout le monde redoutait.
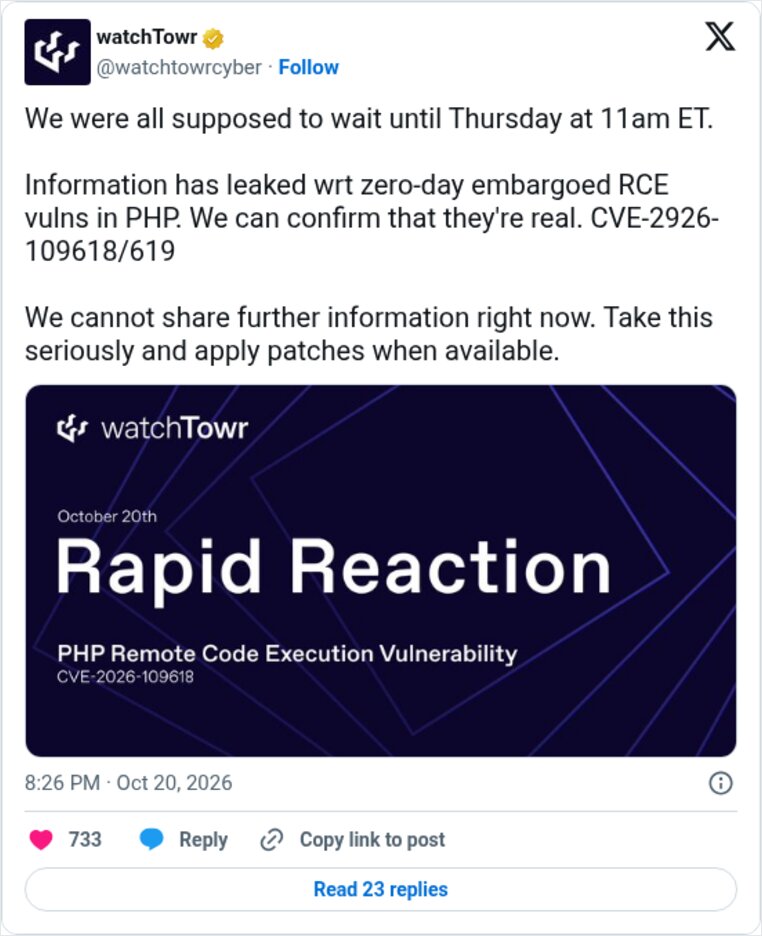
À 19 h 30 UTC, l'équipe de PHP publie un avis anticipé : la sortie est avancée d'un jour, au mercredi 21 octobre à 14 h UTC. Elle se réserve le droit de publier plus tôt encore si des détails deviennent publics. Or ils le deviennent dans la minute.
Vers 20 h UTC, Calif publie par erreur une vidéo de démonstration de son outil d'exploitation, retirée aussitôt mais abondamment recopiée. On y voit l'exploit tomber en cascade contre WordPress, phpBB, Magento, Laravel, Symfony. À 20 h 27, le chercheur Kirill Firsov la repartage et lui donne le nom qui restera, repris d'un outil visible dans une capture fuitée : php2shell.
Le nom de la faille, désormais, circule plus vite que son correctif. C'est exactement l'inverse d'une divulgation responsable, où l'on donne aux défenseurs le patch avant de donner aux attaquants de quoi travailler.
La nuit du 21 : la course contre l'exploit
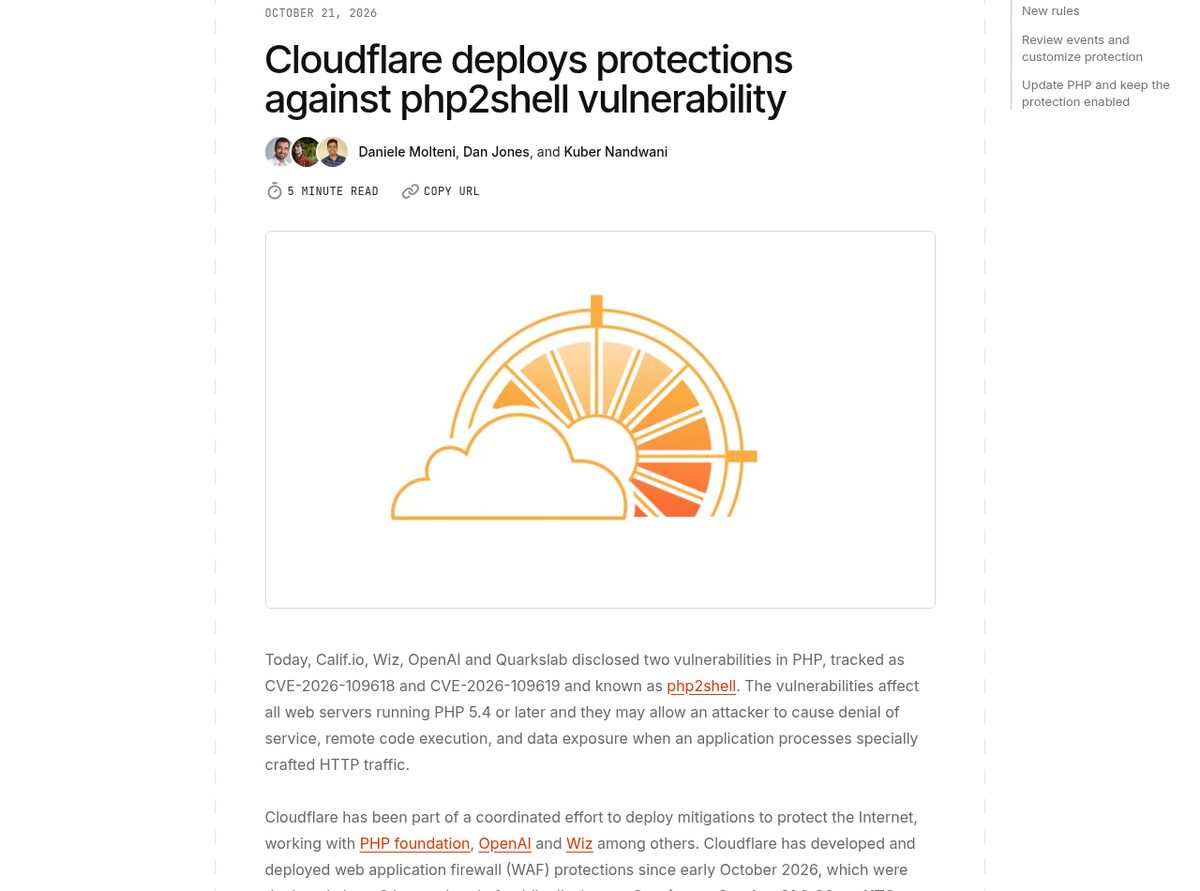
À 3 h 02 UTC, soit neuf heures avant la publication prévue, Cloudflare bascule ses règles de pare-feu en mode blocage, pour tous ses clients, offre gratuite comprise. Elles ne nomment ni PHP ni la faille, embargo oblige.
Puis l'embargo se déchire pour de bon. À 7 h 41 UTC, Chainguard publie des images de conteneurs déjà corrigées, plus de six heures avant la sortie coordonnée, offrant à qui sait lire un diff la recette du bug. La PHP Foundation le lui reprochera vertement ; Chainguard répondra avoir « fait ce choix quand les exploits ont commencé à frapper », une affirmation que le conseil de PHP a contestée.
Vers 7 h 45, les premières attaques sont signalées par Patchstack et par le directeur technique de Cloudflare. On apprendra plus tard que le pot de miel d'Amazon avait enregistré une première tentative dès le 17 octobre, quatre jours avant la divulgation. Vers 10 h 35 UTC, aux Pays-Bas, plusieurs sites se débranchent volontairement plutôt que d'attendre : le média Tweakers, une partie du Parlement, le centre national de cybersécurité. La Finlande suit. Puis la France.
14 h UTC : le correctif, et l'aveu
À l'heure dite, PHP publie 8.5.12, 8.4.27, 8.3.36 et 8.2.35, plus des rétroportages source pour les branches 7.4, 8.0 et 8.1. Les deux failles ont enfin un visage.
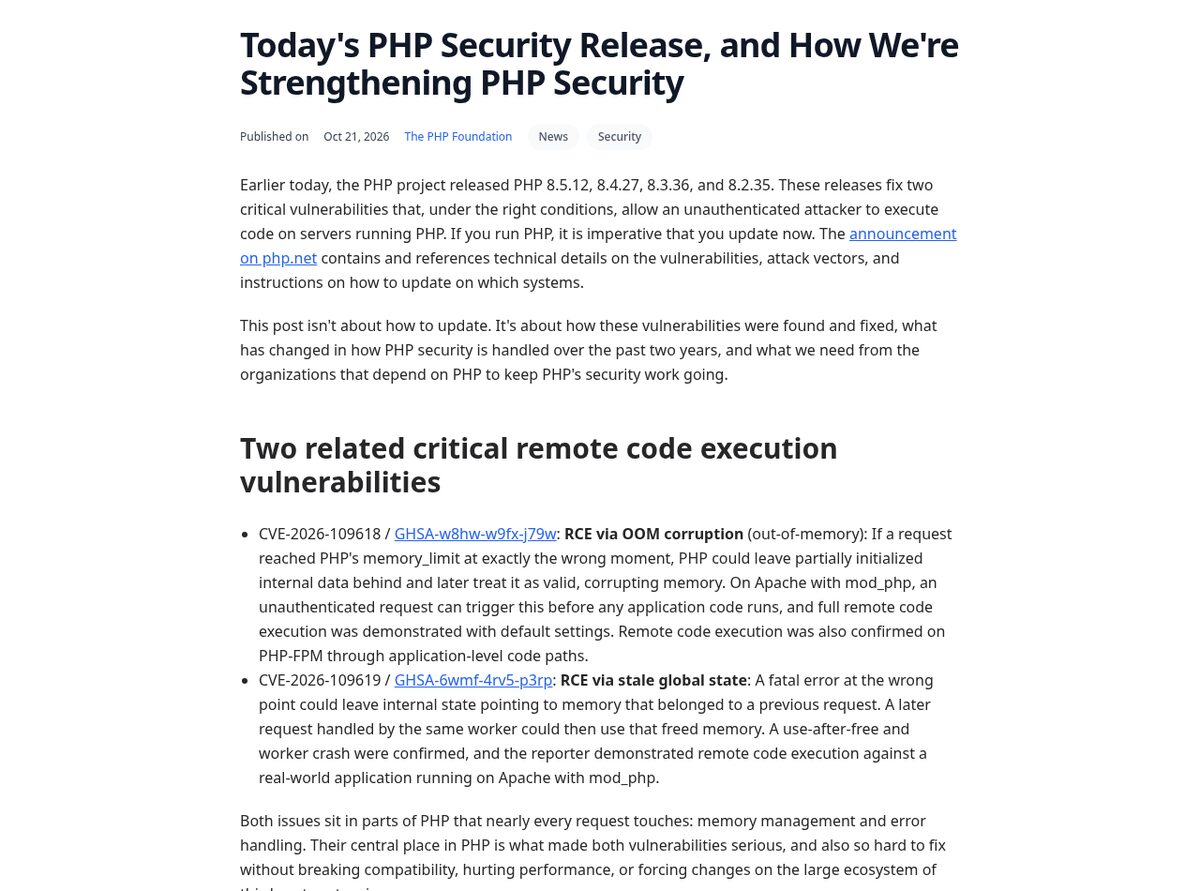
Le même jour, la PHP Foundation publie un billet d'une honnêteté rare. Elle raconte l'audit de 2024, le problème entrevu puis repoussé, et qualifie le délai d'« échec structurel » de son propre processus de décision. Elle annonce dans la foulée une équipe de sécurité de l'écosystème, des recrutements, et le passage d'une décision par consensus à une décision à la majorité.
Deux chercheurs assistés d'IA, un bug vieux de plus de dix ans dans son code et de deux ans dans la mémoire de l'équipe, une fuite qui précipite tout, et un éditeur qui reconnaît ses torts le jour même. L'affaire aurait pu s'arrêter là. Elle ne s'est pas arrêtée là.
L'après : la France coupe, le correctif se fissure
Dans l'après-midi du 21 octobre, à la demande de l'ANSSI, le ministère de l'Intérieur place en « maintenance préventive » l'ensemble de ses sites exposés, préfectures comprises. Météo-France ferme les siens, prévisions et vigilance incluses. Le site des impôts affiche lui aussi une page de maintenance. Ce n'est pas une attaque, c'est une coupure volontaire le temps de corriger. L'ANSSI, dans son communiqué, donne la mesure du parc français : plus de 600 000 serveurs recensés sur l'Internet français font tourner PHP. Le CERT-FR met à jour son alerte, le lendemain, pour signaler l'apparition de preuves de concept.
Une partie de ces sites est revenue vite. Météo-France rouvre le soir même, après deux à trois heures de coupure. D'autres s'éternisent : au matin du 23 octobre, soit le troisième jour, les préfectures affichaient toujours la même page sobre, « Notre site sera à nouveau accessible d'ici quelques instants », tandis que les impôts et la CAF restaient en maintenance. L'Assurance Maladie et la CAF, d'ailleurs, ont parlé d'une « maintenance programmée » sans jamais confirmer le lien avec PHP.
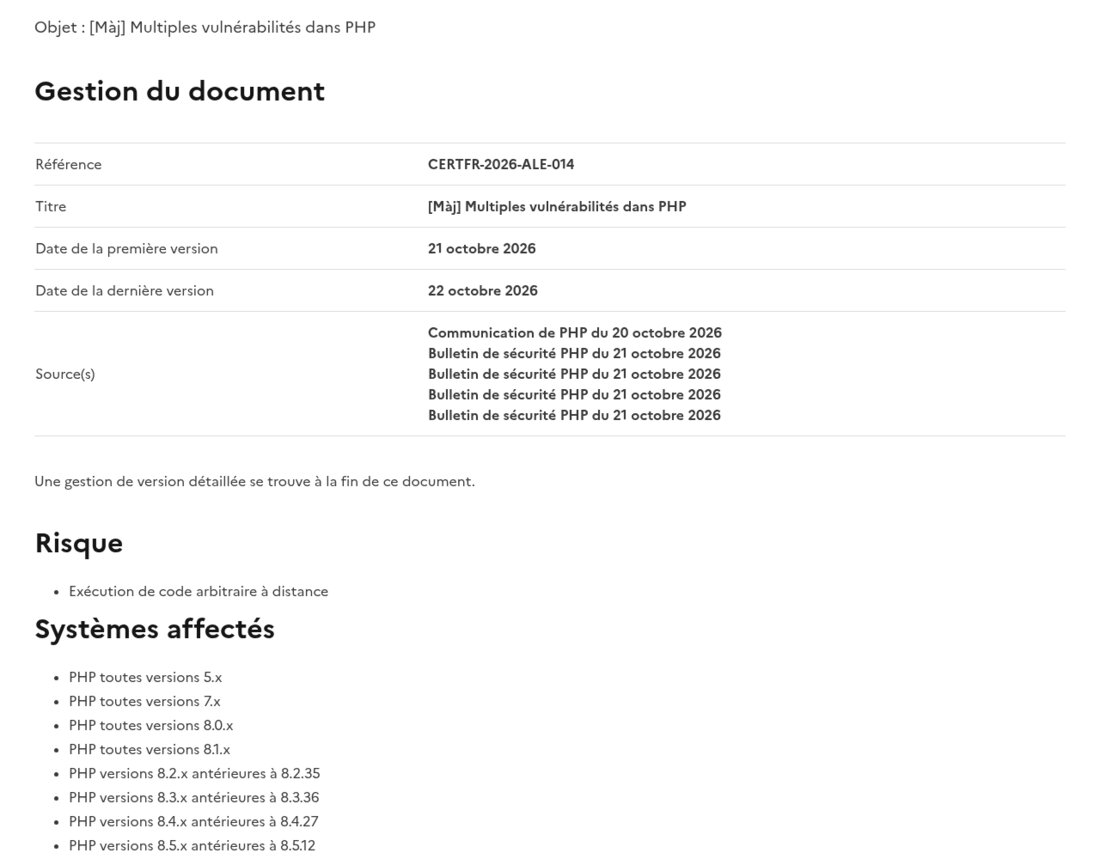
La coupure n'est pas qu'une affaire française. Au Royaume-Uni, une ministre annonce devant la Chambre des lords que trente-deux services gouvernementaux sont indisponibles. Au Japon, la Première ministre demande d'agir « ce soir ». Des sites publics tombent, par précaution, au Canada, en Australie, en Belgique, en Allemagne.
Et pendant ce temps, deux choses se confirment, contradictoires en apparence. D'un côté, le déluge : Cloudflare passe de milliers de tentatives à « des millions », les charges mutent pour contourner ses règles. De l'autre, le vide : personne ne confirme d'intrusion réussie. Sophos annonce une compromission chez un client, puis se rétracte quelques heures plus tard. Les codes d'exploitation publics plantent. La faille n'entre pas au catalogue des vulnérabilités activement exploitées de la CISA.
Reste un dernier rebondissement, qui dit bien la nervosité de ces journées. Quelques heures après le correctif, des chercheurs publient des captures de plantages sur la version corrigée 8.5.12.
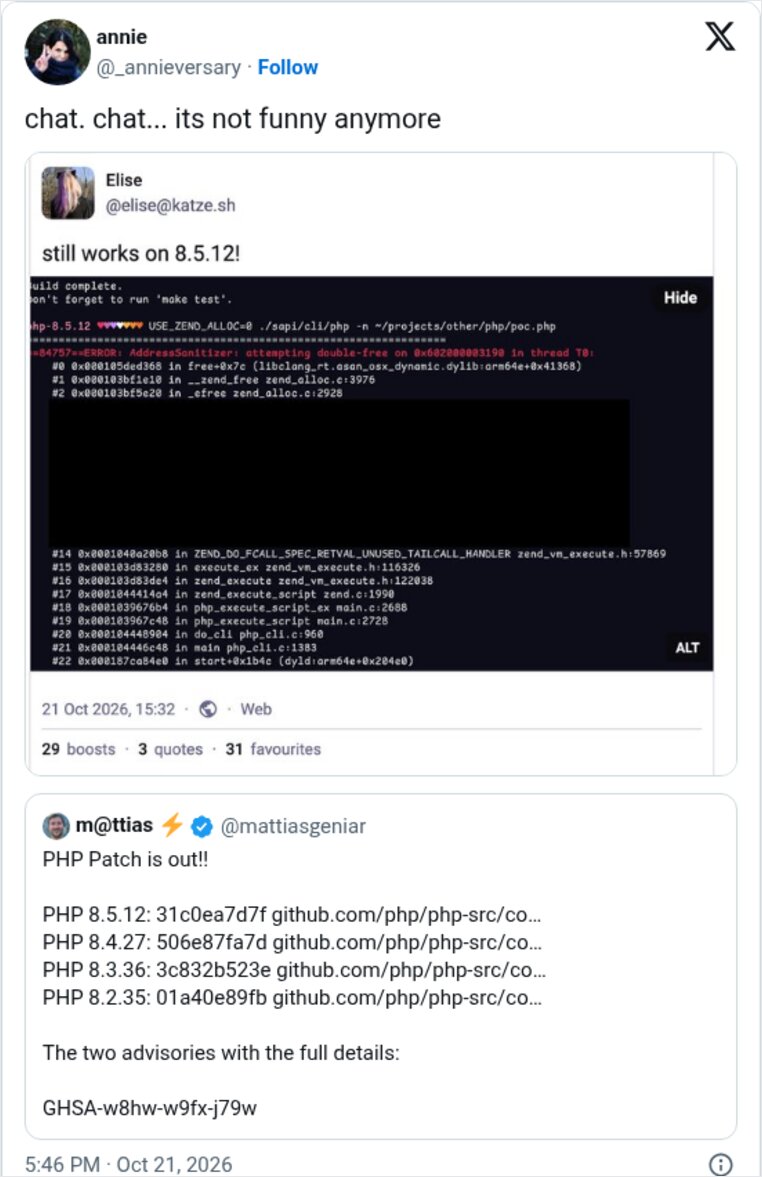
Panique d'un soir ? En partie. Démêlons. Le correctif, publié dans l'urgence et touchant près de quatre cents fichiers, a bel et bien introduit une régression, confirmée dans le dépôt de PHP : sur 8.4.27 et 8.5.12, le ramasse-miettes peut libérer deux fois la table de propriétés d'un objet SimpleXMLElement et corrompre le tas. Le bug a été ouvert le 21 octobre, vérifié le jour même, et corrigé le 22. Il fera planter du code parfaitement légitime, mais ce n'est pas une faille de sécurité, et il partira dans les versions 8.5.13 et 8.4.28 à venir. Les captures de plantage « sur 8.5.12 » qui ont circulé relèvent, pour celles qu'on a pu recouper, de cette régression ou de bugs mémoire voisins, pas d'une exécution de code à distance qui aurait survécu au correctif. Le NCSC néerlandais est clair : aucune indication que les patches corrigent insuffisamment les failles. La conduite à tenir ne change pas. On applique 8.5.12, qui ferme à coup sûr les deux CVE publiées, et on garde un œil sur php.net pour la 8.5.13 qui réglera la régression.
La suite a déjoué les pronostics, les nôtres compris. Tout le monde guettait le premier site web compromis. La première intrusion confirmée est arrivée par des pare-feu Palo Alto, dont l'interface d'administration tourne sur un PHP 8.0 que leurs propriétaires ne voient jamais : vingt-cinq machines passées root au plus tard le 24 octobre, au terme d'une campagne préparée depuis le 8, en chaînant php2shell avec une faille du noyau Linux. Un équipement de sécurité, exposé sur Internet contre toutes les recommandations, et dont le PHP ne se met à jour qu'avec le micrologiciel. C'est exactement l'actif que les inventaires oublient quand ils comptent « nos serveurs PHP ».
De l'audit de 2024 à la fuite, au correctif, et à ses suites
Avant
2004
Advisory d'Esser
Stefan Esser décrit la première exécution de code à distance liée à memory_limit. L'idée de fond est déjà là.
2024
Audit Quarkslab
en corrigeant un point de l'audit financé par la Sovereign Tech Agency, un développeur du cœur entrevoit la corruption liée au manque de mémoire. Aucun vecteur concret, le sujet est repoussé.
La découverte
30 juillet 2026
Calif rejoint Patch the Planet
Ryan Austin cible PHP dans le cadre du programme d'OpenAI.
11 août 2026
Signalement de Calif et d'OpenAI
la même cause première est rapportée à PHP le même jour, par deux acteurs du même programme.
24 août 2026
Signalement de Wiz
d'autres vecteurs d'attaque. Un seul chercheur, assisté d'IA, a bouclé en une semaine le travail de mois d'une équipe.
La fuite
20 octobre 2026, 15 h 20 UTC
Message sur Hacker News
deux RCE PHP annoncées avec les CVE réservés et un score de 10,0, sans preuve. Retiré, mais recopié.
20 octobre 2026, 18 h 26 UTC
Confirmation de watchTowr
« We can confirm that they're real. »
20 octobre 2026, 19 h 30 UTC
Annonce anticipée de PHP
la sortie est avancée au 21 octobre à 14 h UTC.
20 octobre 2026, ~20 h UTC
Vidéo de Calif publiée par erreur
la démonstration apparaît quelques minutes avant d'être retirée. Kirill Firsov la repartage à 20 h 27 et la nomme php2shell.
La course
21 octobre 2026, 3 h 02 UTC
Règles Cloudflare pour tous
la protection passe en blocage sur toutes les offres, neuf heures avant la publication.
21 octobre 2026, 7 h 41 UTC
Chainguard rompt l'embargo
des images corrigées sont publiées plus de six heures avant la sortie coordonnée, et le diff avec.
21 octobre 2026, ~7 h 45 UTC
Premières attaques signalées
Patchstack et Cloudflare voient les premières tentatives. Le pot de miel d'Amazon en avait vu une dès le 17.
21 octobre 2026, ~10 h 35 UTC
Des sites se mettent hors ligne
aux Pays-Bas, Tweakers, une partie du Parlement et le centre de cybersécurité coupent. La Finlande suit.
Le correctif
21 octobre 2026, 14 h UTC
Publication
PHP sort 8.5.12, 8.4.27, 8.3.36 et 8.2.35, plus des rétroportages source pour 7.4, 8.0 et 8.1. Les deux causes sont enfin décrites. La PHP Foundation reconnaît un « échec structurel ».
21 octobre 2026, après-midi
La France coupe ses sites publics
à la demande de l'ANSSI, préfectures, Météo-France et impôts passent en maintenance préventive.
Les suites
22 octobre 2026
Le correctif se fissure, pas l'exploitation
une régression du ramasse-miettes est confirmée et corrigée au dépôt ; Sophos retire son signalement de compromission ; toujours pas au catalogue de la CISA.
23 octobre 2026
Encore en maintenance
au matin, impôts, préfectures et CAF affichent toujours une page de maintenance en France. Météo-France et Ameli sont revenus.
24 octobre 2026
Première intrusion confirmée
vingt-cinq pare-feu et serveurs PAN-OS sont passés root via php2shell et Fragnesia. Rapport de Dream Research le 26, vérifié par Unit 42 le 29.
26 octobre 2026
Entrée au catalogue de la CISA
les deux CVE rejoignent le KEV, avec trois jours pour corriger.
28 octobre 2026
L'ANSSI met en garde
le problème n'est « pas définitivement résolu », le risque passe aux équipements qui embarquent PHP.
28 octobre 2026
Un leurre exploité pour de bon
GreyNoise voit un de ses capteurs vulnérables exécuter la commande d'un attaquant. Plus de 1 200 exploitations réussies au 9 novembre, depuis cinq adresses.
Le point de comparaison qui vient à l'esprit est CVE-2024-4577, l'injection d'arguments dans PHP-CGI sous Windows divulguée en juin 2024 : Akamai avait observé les premières tentatives sur ses leurres dans les vingt-quatre heures, et un rançongiciel l'exploitait dans la semaine. Cette faille-là ne touchait qu'une configuration précise. php2shell touche la configuration par défaut. La différence, cette fois, c'est que l'exploitation fiable est bien plus difficile à industrialiser.
Deuxième partie : la technique
Assez de récit. Voyons comment ces deux failles marchent, qui elles touchent, et ce que ça change pour vous.
En une phrase
Le mécanisme : deux bugs de mémoire, un seul correctif
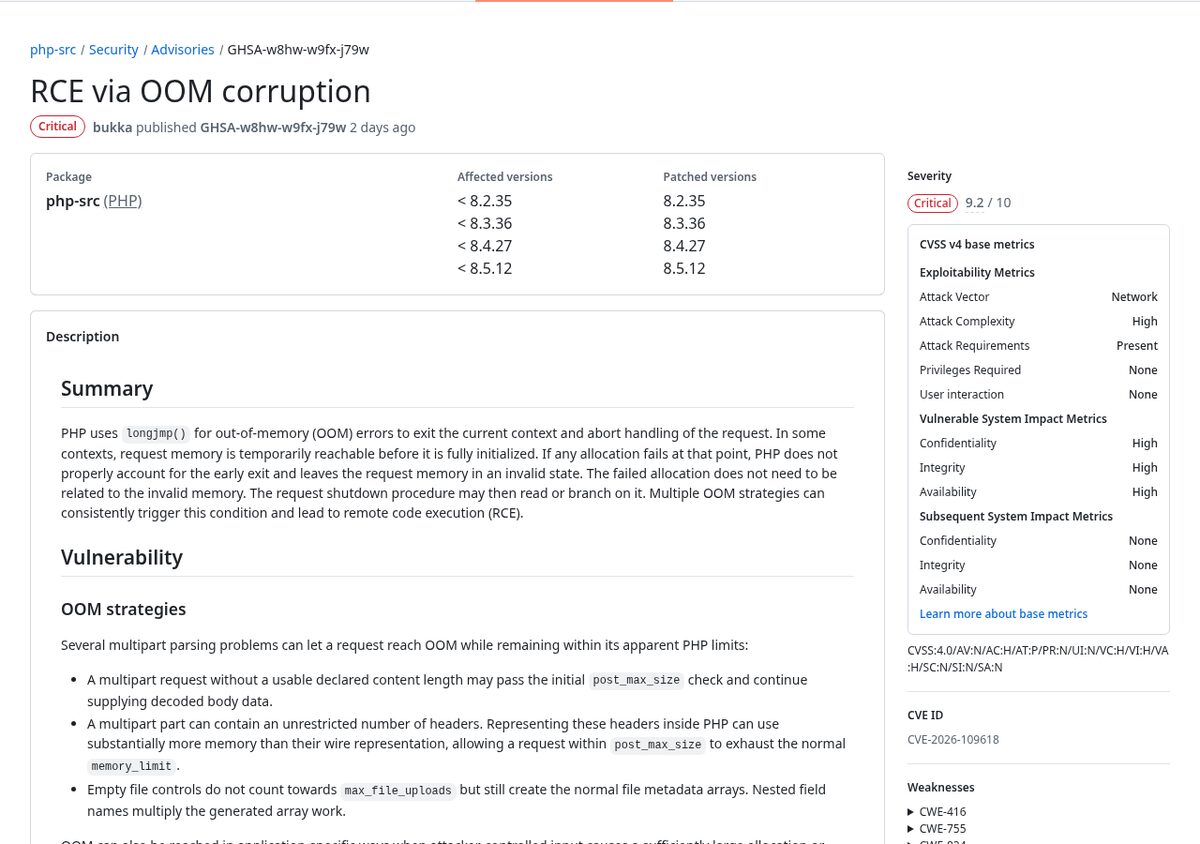
Les deux advisories de php-src décrivent deux bugs distincts de gestion mémoire, et non le use-after-free du parseur multipart que supposait la rumeur du matin. Ils sont corrigés par un unique correctif, sobrement intitulé « Avoid state corruption via bailout », qui touche près de quatre cents fichiers et remplace la sortie brutale en cas de manque de mémoire par un mécanisme de retour propre.
- CVE-2026-109618, « RCE via OOM corruption ». Quand une allocation échoue, PHP sort de la requête par un saut long (
longjmp) qui abandonne tout, en laissant la mémoire de la requête dans un état invalide. Le nettoyage de fin de requête lit ensuite cet état comme s'il était valide. Subtilité qui élargit la surface : l'allocation qui échoue n'a pas besoin d'être liée à la mémoire corrompue, il suffit qu'elle survienne pendant qu'une structure est publiée mais inachevée. Une requête multipart savamment construite peut provoquer ce manque de mémoire tout en restant souspost_max_size. - CVE-2026-109619, « RCE via stale global state ». Un état global conservé par le worker continue de pointer vers de la mémoire de requête déjà libérée. Une requête suivante, sur le même worker, consomme cette valeur périmée avant la réinitialisation normale. Le suivi de progression des envois (
session.upload_progress) est l'un des chemins qui y mènent, pas la cause ; sur PHP 8.5, le backtrace des erreurs fatales en est un autre, et c'est celui dont l'exécution de code a été confirmée.
Les deux sont corrigés dans 8.5.12, 8.4.27, 8.3.36 et 8.2.35, et rétroportés en source pour 7.4, 8.0 et 8.1.
Le billet de Wiz, publié avec le correctif, détaille quatre primitives regroupées sous ces deux CVE :
- un use-after-free dans le désérialiseur du suivi de progression des envois ;
- une lecture à distance de la mémoire du processus : un pointeur d'identifiant de session reste pendant après un abandon pour manque de mémoire, et les requêtes suivantes le lisent comme une donnée vivante, renvoyant dans un cookie de réponse une quantité de mémoire choisie par l'attaquant, avec ce qu'y ont laissé d'autres requêtes (mots de passe, jetons, clés d'API, certificats) ;
- un use-after-free dans la trace de pile des erreurs fatales de PHP 8.5 ;
- une confusion de type dans OPcache, entre workers.
La lecture mémoire se suffit à elle-même, sans exécution de code : c'est la primitive la plus accessible, et la plus préoccupante à grande échelle. Un serveur non corrigé peut fuir sans qu'aucun fichier suspect n'apparaisse.
Les advisories précisent qui est le plus exposé. Sur mod_php, l'exécution de code est démontrée pour les deux failles, avec les limites par défaut, parce que le processus appelle le nettoyage même après un échec de démarrage. Sur PHP-FPM, qui tue son enfant quand l'initialisation échoue, aucun exploit complet n'a été démontré pour la 109618, mais la RCE par le cycle de vie des sessions (109619) a été validée. FrankenPHP est jugé probablement exposé comme mod_php, LiteSpeed comme FPM. Plusieurs workers et leur recyclage font baisser le taux de réussite, pas le risque.
La démonstration des découvreurs
Calif a publié avec son analyse une vidéo de l'exploit, reprise par le chercheur LCFR. On y suit la chaîne de bout en bout jusqu'à l'obtention d'une commande à distance. Nous en hébergeons une copie à titre documentaire : elle montre le résultat, pas la recette, et aucun des gestes qu'on y voit n'est rejoué par notre scan, qui se contente de lire la version annoncée.
L'exploit a été confirmé en pré-authentification contre WordPress 7.1.2, Drupal 11.4.3, Joomla 6.1.4, MediaWiki, Roundcube, Magento 2.4.9, phpMyAdmin, Nextcloud, Laravel et Symfony. À chaque fois, c'est l'interpréteur qui tombe, pas l'application.
La chaîne php2shell, telle que l'avis l'a confirmée
- 1
Toute URL .php joignable
une requête suffit, sans authentification ni formulaire d'upload sur la page.
- 2
Initialisation de la requête
PHP lit et traite le corps avant le script et avant tout contrôle applicatif.
- 3
Sortie sur manque de mémoire ou état global périmé
une structure publiée mais inachevée, ou un pointeur qui survit à la requête, est relu comme valide.
Shell sous www-data, ou lecture de la mémoire
fuites d'adresses pour contourner l'ASLR puis commande, ou lecture directe du contenu du tas.
Suis-je concerné ? Le périmètre, sans jargon
La bonne question n'est pas « est-ce que mon site utilise des uploads ». C'est « est-ce que du PHP répond en HTTP quelque part sur mon périmètre, et sur quelle branche ».
- Vous exposez un site ou une application PHP sur Internet, en mod_php, PHP-FPM, php-cgi, FrankenPHP ou LiteSpeed : vous êtes en première ligne, quel que soit le CMS ou le framework posé dessus. Le correctif couvre les branches 8.2 à 8.5. C'est mod_php qui est le plus exposé.
- Vous êtes sur PHP 8.1, 8.0 ou 7.4 : pas de version amont complète, mais l'équipe de sécurité a publié un rétroportage source pour ces trois branches. Et « hors support amont » ne veut pas dire « sans correctif » : voir plus bas la nuance sur les paquets de distribution.
- Vous êtes sur une branche plus ancienne encore (5.x, 7.0 à 7.3) : aucun correctif, ni amont ni rétroportage officiel. Migrer ou isoler.
- Vous utilisez un hébergement mutualisé ou infogéré : c'est l'hébergeur qui met PHP à jour. Votre travail aujourd'hui est de savoir quelle version vous sert et de lui demander son calendrier.
- Vous exposez la console d'administration d'un équipement (pare-feu, VPN, NAS, routeur, caméra) : beaucoup embarquent PHP sans le dire, et c'est par là qu'est passée la première intrusion confirmée, sur des pare-feu Palo Alto. Ce PHP-là ne se met à jour qu'avec le micrologiciel : consultez les avis de vos constructeurs (le NCSC néerlandais tient une liste des produits touchés) et retirez ces consoles d'Internet.
- Vous n'exposez PHP qu'en interne, intranet, outil métier, console d'une appliance : le risque est moindre mais pas nul. Un poste compromis sur le réseau, ou un prestataire, peut atteindre ces URL.
- PHP en ligne de commande seulement (scripts, cron, workers) : le vecteur suppose une requête HTTP. Ce n'est pas exposé à cette faille, mettez à jour dans le cycle normal.
Un mot sur les branches, parce que le calendrier de support est au cœur du sujet. PHP maintient chaque branche quatre ans : deux ans de support actif puis deux ans de correctifs de sécurité seuls. Au 21 octobre 2026 :
| Branche | Version corrigée (21 oct. 2026) | Fin du support de sécurité | Correctif |
|---|---|---|---|
| 8.5 | 8.5.12 | 31 décembre 2029 | Version amont |
| 8.4 | 8.4.27 | 31 décembre 2028 | Version amont |
| 8.3 | 8.3.36 | 31 décembre 2027 | Version amont |
| 8.2 | 8.2.35 | 31 décembre 2026 | Version amont |
| 8.1, 8.0, 7.4 | rétroportage source | hors support amont | Patch source (à compiler) |
| 7.0 à 7.3, 5.x | aucune | 2021 et avant | Aucun (migrer ou isoler) |
La proportion de parc concernée est ce qui rend cette faille différente des précédentes. Toujours selon W3Techs, 27 % des sites PHP tournent encore sur une branche 7 et près de 8 % sur une branche 5. Du côté des serveurs visibles depuis Internet, les relevés publiés dans la foulée comptent plusieurs millions d'hôtes annonçant leur version de PHP, dont une bonne moitié sur une branche qui ne reçoit pas de version amont complète. Ces chiffres comptent des bannières, pas des organisations, et un serveur mutualisé en cache des centaines : ils donnent un ordre de grandeur, pas un décompte. Il dit assez que pour la moitié du PHP exposé, « mettre à jour » n'est pas une seule commande.
Vérifier son exposition sans rien casser
On ne « teste » pas php2shell en envoyant une charge : reproduire la faille, c'est au mieux faire planter un processus de production, au pire exécuter un code dont on ne sait pas d'où il vient. Et maintenant que le correctif est sorti, la vraie question n'est plus « suis-je vulnérable » mais « ai-je fini de mettre à jour, partout ». La vérification se fait par constat de version et de configuration, et elle tient en trois gestes.
1. Savoir quelle version de PHP répond réellement en HTTP
Le piège classique : sur Debian et Ubuntu, php -v en ligne de commande peut répondre pour une autre installation que celle qui sert vos pages. Interrogez le binaire qui tourne vraiment :
php-fpm -v                 # ou php-fpm8.3 -v, php83-php-fpm -v selon la distribution
apachectl -M | grep php    # mod_php chargé ?
dpkg -l 'php*' | grep '^ii'    # Debian / Ubuntu : révision exacte des paquets
rpm -qa 'php*'                 # RHEL / Alma / Rocky
Si vous n'avez pas la main sur le serveur (mutualisé), un fichier temporaire contenant <?php phpinfo(); donne la version et la configuration du SAPI web. Supprimez-le aussitôt lu : un phpinfo() oublié est une fuite d'information en soi. Et regardez vos en-têtes de réponse : un X-Powered-By: PHP/8.1.2 dans la réponse HTTP est exactement ce que les attaquants utiliseront pour trier leurs cibles. Le faire taire (expose_php = Off) ne corrige rien, mais vous retire de la première vague de scans.
Depuis l'extérieur, un seul en-tête lu sans rien envoyer d'autre suffit à situer la version. C'est exactement ce que font notre analyse de domaine et le scanner php2shell, et rien de plus :
curl -sI https://exemple.fr/ | grep -iE '^(server|x-powered-by):'
# Server: Apache/2.4.57 (Debian)
# X-Powered-By: PHP/8.1.2      ← version annoncée, à situer dans la plage touchée
2. Lire l'état du réglage incriminé, côté serveur web
php-fpm -i | grep -E 'session.upload_progress.enabled|file_uploads|session.upload_progress.name'Sur mod_php, lisez ces valeurs dans le phpinfo() évoqué plus haut : la ligne de commande charge souvent un php.ini différent de celui d'Apache. On partout est la configuration par défaut, et donc l'état le plus probable.
3. Lister ce qui, chez vous, parle PHP
C'est le geste le plus rentable, et le plus souvent oublié. Pas seulement « le site » : les sous-domaines de préproduction, l'ancien blog, le phpMyAdmin derrière un chemin obscur, l'extranet fournisseur, la console de la baie de stockage, l'interface de la caméra. Tout ce qui répond avec un en-tête PHP ou un cookie PHPSESSID est dans le périmètre. Les outils d'inventaire de surface externe le font en une passe ; à la main, c'est un grep dans vos zones DNS et un passage sur chaque hôte.
Un mot sur les outils de « détection » apparus depuis le 20 octobre. Certains scanners publics mesurent si un serveur est joignable par le chemin suspecté en lui envoyant des requêtes multipart aux formes limites et en comptant les processus PHP-FPM qui meurent. Lancés contre une production, ils envoient du trafic anormal, peuvent faire tomber un worker, et un résultat « mitigé » signifie seulement qu'un 403 a bloqué la requête en amont, pas que PHP est corrigé. La lecture de version, elle, tranche sans rien envoyer de dangereux : c'est ce que fait le scanner php2shell.
Que faire maintenant : le plan de remédiation
Par ordre d'efficacité, la seule remédiation complète étant la version corrigée. On commence donc par là.
D'abord : mettre à jour, partout
- Appliquer la version corrigée sur chaque hôte qui sert du PHP : 8.5.12, 8.4.27, 8.3.36 ou 8.2.35 selon la branche, par le canal qui vous dessert. Paquets de la distribution (dépôt officiel, PPA d'Ondřej Surý, dépôt Remi), image Docker officielle
phpou dérivée, panneau d'hébergement (cPanel et EasyApache, Plesk, CloudLinux et sesalt-php), ou hébergeur infogéré. Chacun a son propre délai de construction après la sortie amont : quelques heures pour les plus rapides, parfois des jours. Pour 7.4, 8.0 et 8.1, c'est le rétroportage source qu'il faut compiler, ou le paquet de votre distribution quand il existe (Ubuntu 22.04 l'a publié le jour même pour 8.1). En mutualisé français, demandez à votre hébergeur la version qui vous sert, pas une promesse : OVHcloud a patché son hébergement mutualisé le jour même mais prolongé sa fenêtre de maintenance, o2switch s'appuie sur CloudLinux. - Redémarrer tous les workers après la mise à jour. PHP-FPM, Apache, mais aussi les processus persistants (Octane, files d'attente, workers maison) : tant qu'un ancien worker tourne, il garde le code vulnérable en mémoire. Un simple rechargement ne suffit pas.
- Vérifier la version par SAPI, pas seulement en ligne de commande, et contrôler un parc entier plutôt qu'un hôte témoin. C'est là que le scanner et l'inventaire de surface servent : repérer l'hôte oublié qui est resté en arrière.
- Prendre un instantané (sauvegarde, snapshot de VM) des hôtes exposés avant de toucher à quoi que ce soit. Si une compromission a eu lieu entre la fuite et la mise à jour, c'est l'état de référence pour l'enquête.
Si vous ne pouvez pas patcher tout de suite : les mitigations officielles
- Refuser les requêtes multipart là où elles n'ont rien à faire. C'est la mesure la plus solide en attendant, parce qu'elle agit avant PHP, au niveau du serveur web ou du reverse proxy : un POST en
multipart/form-datasur une URL qui n'accepte pas de fichiers n'a aucune raison d'exister. Contrepartie évidente : vous cassez les envois de fichiers sur les routes bloquées. Faites la liste de celles qui en ont besoin et ne bloquez que le reste. - Les règles de pare-feu applicatif des fournisseurs. Cloudflare a poussé le 21 octobre plusieurs règles d'urgence, gratuites comprises, en mode blocage. Si vous êtes derrière un pare-feu applicatif, vérifiez qu'elles sont actives. Mais gardez en tête qu'une protection applicative arrive après le point d'impact, qu'elle filtre du trafic connu (Cloudflare a d'ailleurs vu les charges muter pour la contourner), et qu'elle ne sert à rien si l'attaquant joint directement l'IP du serveur : n'acceptez le trafic que depuis les plages publiées par votre fournisseur.
- Ce qui ne sert à rien. Bloquer le cookie
PHPSESSID(les sessions légitimes cassent, le parseur tourne quand même). Mettre à jour WordPress, Drupal ou vos dépendances Composer (la faille est dans l'interpréteur, pas dans le code qu'il exécute). Compter surfile_uploads = Offseul. Et pour mettre un site hors ligne, ne pas se contenter de désactiver le gestionnaire PHP du serveur web : Apache et nginx servent alors le code source des.phpen clair. Arrêtez PHP-FPM et servez une page de maintenance statique. - Isoler ce qu'on ne pourra pas corriger. Pour les branches sans correctif et sans rétroportage, le CERT-EU est clair : derrière un VPN, une liste d'adresses autorisées, ou hors ligne. Une vieille application PHP 5.6 exposée au public est un problème de jours, pas de semaines.
Concrètement, pour refuser les requêtes multipart hors des routes qui acceptent un envoi de fichier, côté Apache (.htaccess) :
<If "%{REQUEST_METHOD} == 'POST' && %{CONTENT_TYPE} =~ m#multipart/form-data#i">
  Require all denied
</If>
Et côté nginx, dans les location sans upload légitime :
if ($content_type ~* multipart/form-data) { return 403; }À réserver aux chemins qui n'acceptent pas de fichier : ailleurs, vous casseriez les formulaires d'envoi.
Détecter et surveiller
Il n'existe pas d'indicateur de compromission propre à php2shell publié avec le correctif. La surveillance reste donc comportementale. Côté requête, Wiz décrit ce que son propre outil laisse dans les journaux : des requêtes multipart inhabituelles suivies d'erreurs de dépassement de memory_limit, des réponses HTTP 500 en rafale sur une même URL, des cookies PHPSESSID anormalement longs ou malformés (la signature de la fuite mémoire), et un renouvellement de workers inexpliqué. Réserve de taille : tout cela se passe sous la couche applicative, les journaux de WordPress ou de Laravel n'en verront presque rien, ce sont ceux du serveur web et de PHP qu'il faut lire.
Côté post-exploitation, Huntress a dressé la liste utile : un processus php-fpm, php-cgi, httpd ou apache2 qui lance un shell (sh, bash), un interpréteur (python, perl) ou un outil réseau (curl, wget, nc) ; des lignes de commande contenant /dev/tcp/, mkfifo ou fsockopen ; des commandes de reconnaissance (whoami, id, uname -a) lancées sous l'identité du serveur web ; de nouveaux fichiers PHP dans la racine web ou dans /tmp. Les exploitations réussies que GreyNoise relève sur ses leurres depuis le 28 octobre ont exactement cette forme : apache2 lance sh, qui lance curl vers l'adresse de l'attaquant, et dans un cas un shell inversé suivi d'un script déposé dans /tmp. Voici une règle Sigma prête à adapter à votre collecte, qui lève une alerte dès qu'un worker web engendre un shell, un interpréteur ou un outil réseau :
title: 'php2shell : un worker web engendre un shell (post-exploitation)'
id: ad128690-c6ec-4e88-b40d-f50566431248
status: experimental
description: >-
  Un processus serveur web (php-fpm, apache2, httpd, php-cgi) qui lance un shell,
  un interpréteur ou un outil réseau est un signal fort de post-exploitation pour
  CVE-2026-109618 / CVE-2026-109619 (php2shell). À corréler avec une hausse de 500
  et de segfaults PHP-FPM sur des POST multipart.
logsource:
  category: process_creation
  product: linux
detection:
  parent_web:
    ParentImage|endswith:
      - '/php-fpm'
      - '/php-cgi'
      - '/apache2'
      - '/httpd'
  child_suspect:
    Image|endswith:
      - '/sh'
      - '/bash'
      - '/dash'
      - '/python'
      - '/python3'
      - '/perl'
      - '/curl'
      - '/wget'
      - '/nc'
      - '/ncat'
  condition: parent_web and child_suspect
falsepositives:
  - Scripts d'administration légitimes déclenchés par l'application (rare en production)
level: high
tags:
  - attack.execution
  - attack.t1059
Sur un parc Windows (IIS + PHP), la même logique vise w3wp.exe ou php-cgi.exe comme parent. Comme cette règle ne couvre que l'étape « après le shell », gardez en parallèle le signal propre à la faille : une hausse de plantages de workers PHP-FPM (segfaults dans le journal de FPM) corrélée à des POST multipart est exactement la trace qu'un exploit peu fiable laisse derrière lui.
Après le correctif : vérifiez la version par SAPI, et si un hôte a été exposé sans mesure d'attente entre le 20 octobre et sa mise à jour, cherchez. Fichiers récents dans la racine web, tâches cron, comptes créés, clés SSH ajoutées. Et changez les secrets accessibles depuis le serveur : si un attaquant est passé, c'est ce qu'il a emporté.
La leçon : ce qui tourne avant votre code échappe à vos protections
php2shell, quelle que soit sa mécanique exacte, rappelle une chose que les équipes applicatives oublient facilement. Toute une couche logicielle s'exécute avant la première ligne de votre code : le serveur web, le SAPI, les parseurs de requête de l'interpréteur.
Vos contrôles d'accès, vos validations, votre pare-feu applicatif écrit dans le framework ne voient jamais une requête qui a fait planter PHP avant eux. La seule défense à ce niveau, c'est la version. Et la seule façon de la tenir, c'est de savoir à tout moment ce qui tourne où.
C'est aussi un rappel sur la dette des versions en fin de vie. Une branche hors support ne coûte rien tant qu'il ne se passe rien. Le jour où une faille de l'interpréteur sort, elle devient un actif qu'on ne peut ni corriger ni laisser en ligne, et la migration repoussée depuis deux ans doit se faire en un week-end. Un tiers du web PHP était dans cette situation ce matin-là.
Et une faille comme celle-ci ne se voit ni dans un scan applicatif, ni dans un pentest annuel daté du printemps. Elle se voit quand on cartographie tout son système d'information, quand on fait l'inventaire de sa surface d'attaque externe jusqu'au dernier sous-domaine qui répond en PHP 5.6, et quand on sait prioriser : un 9,2 sur un interpréteur présent partout passe avant tout le reste de la semaine. La leçon rejoint celle de wp2shell et de CVE-2026-87902 cet été : la fenêtre entre divulgation et exploitation se compte en heures, et on ne la tient que si l'inventaire existait avant.
Détecter ce type d'exposition en continu avec Flawfence
Chez Flawfence, le principe ne change pas d'une faille à l'autre. Le moteur cartographie votre périmètre exposé sur Internet, identifie les services qui y répondent en votre nom, situe leurs versions dans les plages vulnérables connues et vérifie l'exposition des vecteurs concernés, sans jamais envoyer de charge destructrice.
Pour php2shell, soyons précis. Nous ne lançons pas l'exploit, et nous ne prétendons pas « confirmer » à distance une corruption mémoire : ce serait malhonnête, et dangereux pour vos serveurs.
Ce que le moteur fait, c'est l'autre moitié du problème, celle qui décide de tout maintenant que le correctif est sorti : la liste de vos hôtes qui répondent en PHP. Avec la version annoncée, le signalement de celles qui sont sous la version corrigée ou en fin de vie, et les interfaces d'administration, préproductions et sous-domaines oubliés qui parlent PHP sans que personne ne s'en souvienne.
Et pour un serveur précis, le scanner php2shell fait la même lecture en une fois. Vous entrez un domaine, vous cochez l'attestation, et voilà :
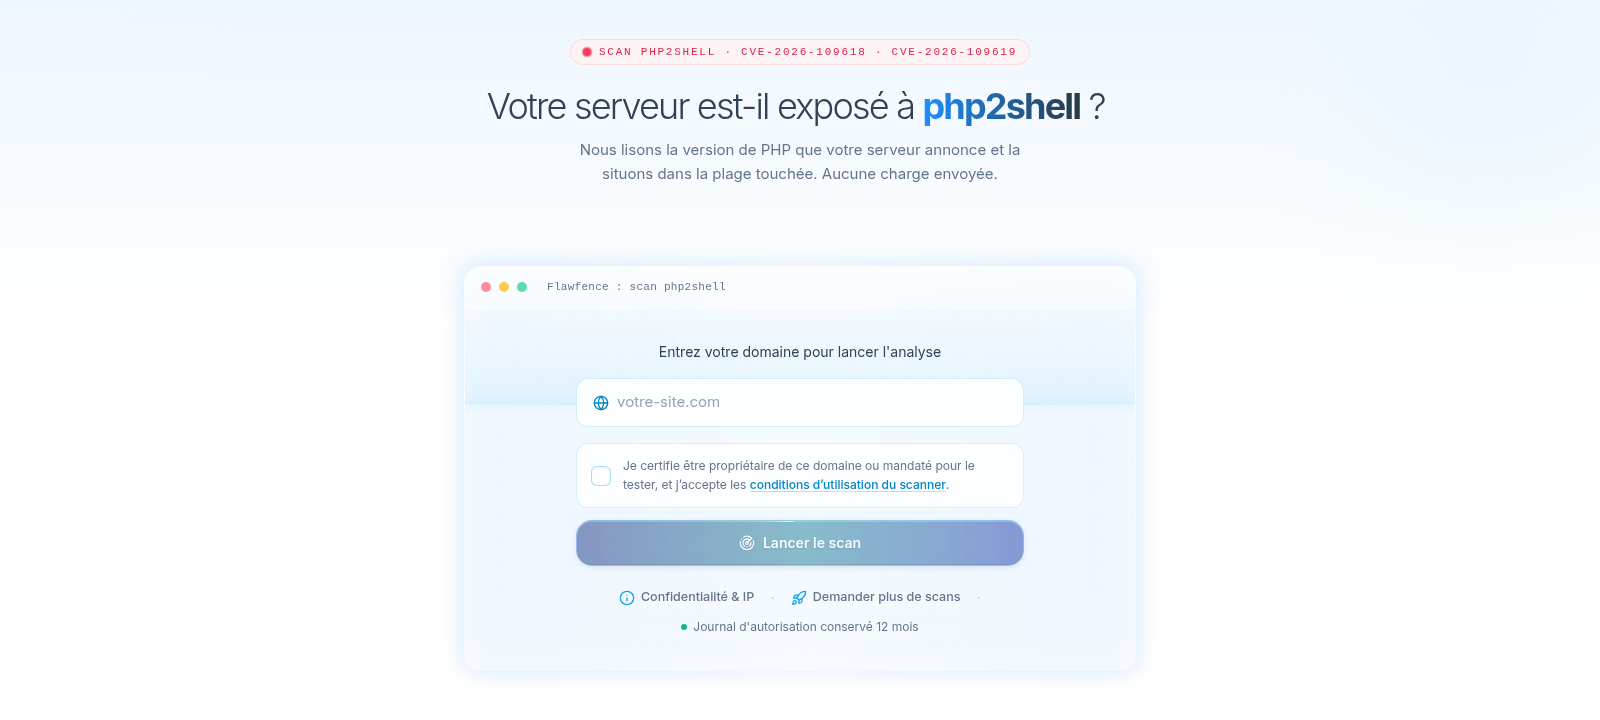
Il situe la version de PHP annoncée par rapport aux correctifs du 21 octobre (8.2.35, 8.3.36, 8.4.27, 8.5.12), dit si la branche a reçu une version amont ou un simple rétroportage, et n'envoie à l'hôte rien d'autre qu'une requête ordinaire. La vérification est déjà alignée sur les versions officielles, comme nous l'avons fait pour chaque faille WordPress de l'été.
Questions fréquentes sur php2shell (CVE-2026-109618 et CVE-2026-109619)
Qu'est-ce que php2shell, en une phrase ?
Le nom donné à deux vulnérabilités critiques d'exécution de code à distance dans le cœur de PHP, CVE-2026-109618 et CVE-2026-109619, notées 9,2 en CVSS v4.0, dont l'existence a fuité le 20 octobre 2026 et dont le correctif est publié le 21 octobre à 14 h UTC. Ce sont deux bugs de gestion mémoire dans le traitement d'une requête : une corruption liée à la gestion du manque de mémoire, et un état global de worker réutilisé après libération.
Quelles versions de PHP sont concernées ?
Toutes les versions sous le correctif de leur branche : 8.2.35, 8.3.36, 8.4.27 et 8.5.12. Les branches 7.4, 8.0 et 8.1 sont concernées aussi et reçoivent un rétroportage source officiel. Pour les branches plus anciennes encore (5.x, 7.0 à 7.3), il n'y a ni version amont ni rétroportage : il faut migrer ou isoler. La revendication « depuis 5.4.0 » de la fuite n'a pas été reprise telle quelle par l'avis.
Faut-il attendre une 8.5.13 avant de mettre à jour ?
Non. Appliquez 8.5.12 (ou la version corrigée de votre branche) tout de suite : elle ferme à coup sûr les deux failles de sécurité. La 8.5.13 à venir ne corrigera pas php2shell, déjà réglé, mais une régression introduite par le correctif, qui peut faire planter des applications manipulant du XML. Ce n'est pas une faille. Au 9 novembre, seules les versions candidates (RC1) sont sorties, à ne pas déployer en production. Si un service critique est touché par cette régression, le contournement est de rester temporairement sur 8.4.26 ou 8.3.36 en attendant la version suivante.
Comment savoir quelle version de PHP je fais tourner ?
Pas avec php -v seul : sur Debian et Ubuntu, cette commande répond souvent pour une autre installation que celle qui sert vos pages. Interrogez le binaire du serveur web : php-fpm -v (ou php-fpm8.3 -v selon la branche), apachectl -M | grep php pour voir si mod_php est chargé, et dpkg -l 'php*' | grep '^ii' (Debian / Ubuntu) ou rpm -qa 'php*' (RHEL, Alma, Rocky) pour lire la révision EXACTE du paquet, celle qui dit si le correctif est rétroporté. En mutualisé, sans accès au shell, un fichier temporaire contenant <?php phpinfo(); donne la version du SAPI web, à supprimer aussitôt lu. Et de l'extérieur, un curl -sI https://votre-domaine/ | grep -i x-powered-by lit la version que le serveur annonce, quand elle n'est pas masquée : c'est précisément ce que fait le scanner php2shell, sans rien envoyer d'autre.
Mon site WordPress est-il vulnérable ?
S'il tourne sur un PHP non corrigé, oui, et sans qu'aucun plugin ni réglage de WordPress n'y change quoi que ce soit : la faille s'exécute avant WordPress. Mettre WordPress à jour ne protège pas, et WordPress.org a confirmé qu'aucune mise à jour du CMS n'est requise, le correctif étant côté PHP. Ce qui compte est la version de PHP qui vous sert, donc le travail de votre hébergeur si vous êtes en mutualisé.
La faille est-elle exploitée dans la nature ?
Oui, selon la CISA, qui a inscrit les deux CVE à son catalogue des vulnérabilités activement exploitées (KEV) le 26 octobre. Les tentatives sont massives depuis le début : Cloudflare est passé de quelques milliers à « des millions », avec des charges modifiées pour contourner ses règles, et Wordfence a bloqué plus de 74 000 requêtes sur son parc WordPress ; Amazon Threat Intelligence dit même avoir vu une tentative dès le 17 octobre, avant la divulgation. Et la première intrusion réussie est confirmée : Dream Research, vérifié par Unit 42, décrit vingt-cinq pare-feu Palo Alto et serveurs PAN-OS passés root en chaînant php2shell avec une faille du noyau, par leur interface d'administration exposée sur Internet. Sur les serveurs web, en revanche, aucune compromission de masse n'est confirmée au 9 novembre. Des exploits fonctionnels existent : GreyNoise compte plus de 1 200 exploitations réussies de ses leurres depuis le 28 octobre, venues de cinq adresses. Les codes publics, eux, restent peu fiables, Intel 471 n'ayant réussi qu'une fois sur environ deux douzaines d'essais. L'exploit des découvreurs fonctionne contre mod_php en configuration par défaut. La conclusion ne change pas : raisonnez comme si l'exploitation pouvait réussir, et corrigez sans attendre.
Pourquoi les sites des préfectures, des impôts et de Météo-France ont-ils été coupés ?
Parce que l'État a choisi de couper plutôt que d'attendre. Le 21 octobre dans l'après-midi, à la demande de l'ANSSI, le ministère de l'Intérieur a placé en « maintenance préventive » l'ensemble de ses sites exposés, préfectures comprises, Météo-France a fermé ses sites de prévisions et de vigilance, et celui des impôts affichait aussi une page de maintenance. L'ANSSI recense plus de 600 000 serveurs PHP sur l'Internet français, ce qui donne une idée de la surface à mettre à l'abri. Ce n'est pas une attaque : c'est la mesure que recommandent le CERT-FR, le CERT-EU et le NCSC britannique pour tout système qu'on ne peut pas corriger immédiatement. Les Pays-Bas et la Finlande avaient fait de même dans la matinée. Au 23 octobre au matin, Météo-France et Ameli étaient revenus, mais le site des impôts, plusieurs préfectures et celui de la CAF affichaient encore une maintenance.
Qui a découvert php2shell ?
Trois équipes, séparément, et toutes avec des modèles d'IA : Ryan Austin chez Calif (dans le cadre du programme Patch the Planet d'OpenAI), OpenAI, et l'équipe de recherche de Wiz. Calif et OpenAI ont signalé la même cause première le 11 août 2026, Wiz d'autres vecteurs le 24 août. Wiz dit qu'un seul chercheur a bouclé en une semaine ce qui aurait demandé des mois à une équipe. Et la PHP Foundation reconnaît que les premiers signes dataient de l'audit Quarkslab de 2024 : un correctif candidat existait, aucun vecteur concret, et le sujet est resté en attente faute de ressources et d'un processus capable de trancher. Elle annonce une équipe de sécurité de l'écosystème, des recrutements et une décision à la majorité plutôt qu'au consensus.
Désactiver session.upload_progress suffit-il ?
Non. L'avis officiel en fait une mitigation partielle de la seule CVE-2026-109619 (session.upload_progress.enabled=0, posé administrativement), parce que le suivi de progression est l'un des chemins qui réutilisent l'état périmé. Ça ne touche ni les autres chemins de cette faille (dont le backtrace des erreurs fatales sur PHP 8.5), ni la CVE-2026-109618. Les mainteneurs sont formels : « les réglages ini ne vous sauveront pas », la seule mesure complète est la mise à jour. Gardez pourtant ce réglage à 0 après la mise à jour : un avis du 23 octobre le recommande contre un troisième vecteur, CVE-2026-115560, improbable mais pas encore corrigé, en attendant la prochaine version. C'est aussi par le suivi de progression que passait l'attaque contre les pare-feu Palo Alto.
Un pare-feu applicatif me protège-t-il ?
Il réduit le risque, surtout s'il refuse les requêtes multipart sur les URL qui n'en ont pas besoin, parce que ce filtrage agit avant PHP. Les règles d'urgence poussées par Cloudflare le 21 octobre vont dans ce sens. Mais un pare-feu applicatif filtre des formes connues de trafic et peut se contourner, Cloudflare a d'ailleurs vu les charges muter contre ses règles ; il achète du temps, il ne remplace pas la mise à jour.
Je suis sur un hébergement mutualisé, que faire ?
Vérifier la version de PHP qui vous sert (dans le panneau de l'hébergeur ou via un phpinfo() temporaire), choisir la branche la plus récente qu'il propose si vous êtes encore en 7.x ou 8.0, et lui demander explicitement quand les versions corrigées seront déployées. Les bons hébergeurs communiquent dessus ; un silence est une réponse.
En résumé
php2shell est la situation que les équipes de sécurité redoutent : une faille dans un composant présent sur deux tiers du web, divulguée par une fuite avant son correctif, exploitable avant tout code applicatif, et dont une grande partie du parc exposé ne se corrige pas par une seule commande. L'essentiel est clair : deux RCE réelles, corrigées dans 8.2.35 / 8.3.36 / 8.4.27 / 8.5.12, rétroportées en source pour 7.4, 8.0 et 8.1, des paquets Debian et Ubuntu le jour même, des tentatives d'exploitation massives, une inscription au catalogue KEV de la CISA le 26 octobre, une première intrusion confirmée sur des pare-feu Palo Alto qui embarquent PHP, des exploits fonctionnels observés contre des leurres mais aucune compromission de masse des serveurs web, et un État français qui a préféré couper ses sites le temps de corriger. Trois points à garder à l'œil : la régression du ramasse-miettes que corrigera la 8.5.13, le troisième vecteur CVE-2026-115560 (réglage session.upload_progress.enabled=0 en attendant), et les équipements qui embarquent PHP, que l'ANSSI désigne désormais comme le vrai risque.
Ce qu'on fait maintenant tient en trois lignes : savoir quel PHP répond où, mettre à jour partout et redémarrer les workers, et pour ce qui ne peut pas l'être tout de suite, appliquer les mitigations officielles et isoler. Le réflexe de fond reste le même que pour chaque faille que nous couvrons : un inventaire exhaustif de ce que votre organisation expose, et une surveillance continue de la version de ces actifs. C'est ce que Flawfence fait, pour PHP comme pour la prochaine faille qui n'a pas encore de numéro.
Vérifiez votre exposition dès maintenant, il ne vous faudra que 5 minutes. Et pour un serveur isolé, le scanner php2shell est gratuit.
Sources
- php.net, « Security advisory: Critical remote code execution vulnerabilities, update now », 21 octobre 2026
- GHSA-w8hw-w9fx-j79w, « RCE via OOM corruption » (CVE-2026-109618)
- GHSA-6wmf-4rv5-p3rp, « RCE via stale global state » (CVE-2026-109619)
- PHP Foundation, « Today's PHP Security Release, and How We're Strengthening PHP Security », 21 octobre 2026 (historique de la découverte, « échec structurel »)
- php-src, issue #24488, régression SimpleXMLElement / double-free du ramasse-miettes introduite par le correctif
- Wiz Research, « PHP2Shell: AI uncovers critical RCE vulnerabilities affecting 70% of the Internet » (les quatre primitives, la fuite mémoire, les indices de compromission)
- Calif, « php2shell: A tale of two PHP remote vulnerabilities » (analyse technique, chronologie, cibles démontrées, vidéo de démonstration)
- LCFR (@lcfr_hax), vidéo de démonstration de l'exploit sur X, 21 octobre 2026
- watchTowr, confirmation de la fuite sur X, 20 octobre 2026
- CERT-FR, alerte CERTFR-2026-ALE-014, « Multiples vulnérabilités dans PHP », dernière révision le 27 octobre 2026
- Cloudflare, « Cloudflare deploys protections against php2shell vulnerability », 21 octobre 2026
- watchTowr, « PHP Remote Code Execution Exploited » (tentatives observées sur ses leurres)
- Huntress, « Rapid Response: php2shell, Leaked Critical PHP Vulnerabilities » (indicateurs de post-exploitation)
- Sansec, « Critical PHP RCE: CVE-2026-109618 and CVE-2026-109619 »
- Ubuntu, « php2shell (CVE-2026-109618 and CVE-2026-109619) », révisions corrigées par version
- Debian, suivi de sécurité CVE-2026-109618 (DSA-6574-1, DLA-4848-1)
- Tenable, « php2shell (CVE-2026-109618, CVE-2026-109619): Critical PHP RCE FAQ » (citations des mainteneurs de PHP et du directeur technique de Cloudflare)
- Patchstack, « Major security alert: PHP vulnerable to critical RCE, attacks ongoing », 21 octobre 2026
- Mattias Geniar, « PHP CVE-2026-109618 and CVE-2026-109619: early mitigation steps » (journal des mesures d'attente)
- GMO Flatt Security, synthèse et consignes sur php2shell (japonais)
- Hacker News, « Tell HN: 2x PHP RCE CVEs with CVSS 10.0 Incoming » (le message de la fuite)
- OpenAI, « Patch the Planet: coordinated disclosure of critical vulnerabilities », 21 octobre 2026
- France 3 Régions, « Préfectures, Météo France, impôts : pourquoi de nombreux sites internet sont inaccessibles », 21 octobre 2026
- W3Techs, usage de PHP par version
- Documentation PHP, Session Upload Progress
- CISA, « CISA Adds Two Known Exploited Vulnerabilities to Catalog », 26 octobre 2026 (inscription au KEV, BOD 26-04)
- Rapid7, « CVE-2026-109618 and CVE-2026-109619: Critical Unauthenticated Remote Code Execution in PHP » (preuves de concept publiques, détection par Amazon le 17 octobre)
- php.net, « Informational advisory: Session upload progress », 23 octobre 2026 (CVE-2026-115560)
- Dream Research, « Chained PHP2Shell Exploit Roots 25 Servers », 26 octobre 2026, mis à jour le 29 (première intrusion confirmée, pare-feu PAN-OS)
- Unit 42, « Threat Brief: Critical Vulnerabilities in PHP: CVE-2026-109618, CVE-2026-109619 », mis à jour le 29 octobre 2026 (vérification du rapport de Dream, rétractation du 25 octobre)
- Palo Alto Networks, avis CVE-2026-109618, mis à jour le 29 octobre 2026 (exploitation active contre l'interface d'administration, correctifs par branche)
- CERT-FR, avis CERTFR-2026-AVI-1402, « Multiples vulnérabilités dans Palo Alto Networks PAN-OS », 28 octobre 2026
- Journal du Geek, « Failles PHP : les sites sont réparés, mais “le problème n'est pas résolu”, alerte l'Anssi », 30 octobre 2026 (déclaration de l'ANSSI relayée par l'AFP)
- Intel 471, « Testing a PHP2Shell exploit in the era of AI-hallucinated PoCs », 30 octobre 2026
- Censys, « Thoughts on Vulnerability Response in the Era of the Vulnpocalypse and PHP2Shell », 2 novembre 2026 (rythme des correctifs)
- Next, « Failles PHP2Shell : on a scanné tout le .fr, 250 000 sites affichent un PHP vulnérable », 2 novembre 2026
- GreyNoise, « PHP2SHELL Activity 2026 », tableau de suivi relevé le 9 novembre 2026 (exploitations réussies de ses capteurs vulnérables)
- BleepingComputer, article du 26 octobre 2026 sur la première exécution de code confirmée dans la nature (relevé d'Adel Karimi sur pot de miel)
- Bitsight, « PHP2Shell: What scanning and patching data reveal », 29 octobre 2026 (taux de correction par branche)
- NCSC-NL, dépôt « php2shell », liste des produits touchés, mise à jour du 6 novembre 2026
- php.net, versions candidates en cours (8.5.13 RC1, 8.4.28 RC1, 8.6.0 RC5)
Discutons de votre exposition externe
Demandez une démo personnalisée de Flawfence et découvrez votre niveau d’exposition réel.